Позначка: кіберзагрози

  • “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    Розвідувальні та кібербезпекові служби країн альянсу “П’ять очей” — Австралії, США, Великої Британії, Канади та Нової Зеландії — оприлюднили рідкісну спільну заяву, в якій попередили про стрімке наближення нового покоління штучного інтелекту, здатного кардинально змінити характер кіберзагроз у світі. За оцінками спецслужб, потужні моделі ШІ, які можуть використовуватися для масштабних і складних кібератак проти державних структур, бізнесу та критичної інфраструктури, можуть з’явитися вже протягом найближчих місяців, а не років, як це прогнозувалося раніше.

    У документі наголошується, що розвиток штучного інтелекту має подвійний ефект: з одного боку, він здатен значно посилити кіберзахист, автоматизувати виявлення загроз і підвищити стійкість цифрових систем, але з іншого — він радикально збільшує швидкість, масштаб і складність атак, які можуть здійснювати як організовані кіберзлочинні угруповання, так і державні або напівдержавні актори. Саме ця подвійність, за словами авторів заяви, створює безпрецедентний рівень невизначеності для урядів і приватного сектору.

    Спецслужби підкреслюють, що сучасні прориви у сфері великих мовних моделей та автономних систем свідчать про різке зниження бар’єрів входу для кіберзлочинців. Якщо раніше для проведення складних атак були потрібні глибокі технічні знання та ресурси, то нові покоління ШІ потенційно можуть автоматизувати значну частину цього процесу, дозволяючи швидше знаходити вразливості, створювати шкідливі коди та масштабувати атаки на тисячі цілей одночасно.

    У спільній заяві прямо зазначається, що “передові моделі штучного інтелекту перевершать нинішні очікування галузі й докорінно змінять як наступальні, так і оборонні можливості в кіберпросторі”. Особливо підкреслюється, що мова йде не про довгострокову перспективу, а про дуже близький горизонт часу — “місяці”.

    У зв’язку з цим країни альянсу закликали уряди, технологічні компанії та операторів критичної інфраструктури негайно посилити системи кіберзахисту, переглянути підходи до інформаційної безпеки та підготуватися до сценаріїв, у яких атаки можуть бути більш швидкими, автоматизованими та важчими для виявлення. Також наголошується на необхідності комплексного реагування, яке має охоплювати як державний рівень, так і приватний сектор.

    Хоча у заяві не згадуються конкретні компанії або моделі штучного інтелекту, у кібербезпековій спільноті активно обговорюються останні розробки провідних лабораторій, які демонструють розширені можливості у сфері аналізу коду та пошуку вразливостей. Це викликає занепокоєння щодо можливого використання таких систем у зловмисних цілях або їхнього потрапляння до неконтрольованих середовищ.

    Експерти з національної безпеки зазначають, що ситуація ускладнюється тим, що аналогічні або навіть більш просунуті моделі можуть розроблятися не лише у відкритих комерційних лабораторіях, а й у закритих державних програмах різних країн, що робить глобальну оцінку ризиків ще складнішою.

    У контексті цього попередження згадуються і нещодавні події у сфері штучного інтелекту, коли нові моделі продемонстрували здатність до виявлення складних вразливостей у програмному забезпеченні та швидкого аналізу систем безпеки. Це лише посилило дискусію про необхідність міжнародного регулювання та контролю за розвитком таких технологій.

    Аналітики сходяться на думці, що кіберпростір входить у фазу, де темпи розвитку технологій можуть перевищити здатність державних структур адаптуватися до нових загроз. У цьому контексті найближчі місяці можуть стати критичними для формування нових правил цифрової безпеки, а також для вироблення глобальних механізмів стримування потенційно небезпечних застосувань штучного інтелекту.

    Таким чином, попередження альянсу “П’ять очей” стало одним із найсильніших сигналів останнього часу про те, що світ наближається до нового етапу кіберконфліктів, де ключову роль відіграватиме вже не лише людина, а й автономні системи штучного інтелекту.
  • Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

    Фейковий “Резерв+” за 1200 грн: СБУ ліквідувала схему для ухилення від призову

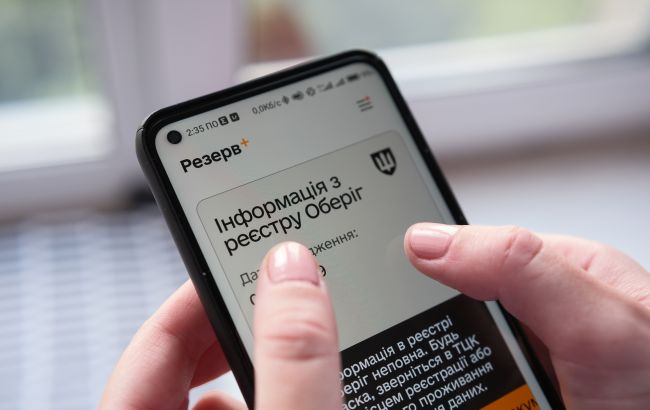
    Служба безпеки України спільно з Національною поліцією повідомили про ліквідацію масштабного хакерського угруповання, яке створило та поширювало фейкову копію державного мобільного застосунку “Резерв+”. За даними правоохоронців, зловмисники організували повноцінну онлайн-платформу, що зовні повністю імітувала офіційний сервіс Міністерства оборони України, і на її основі побудували платну схему доступу, яка дозволяла користувачам втручатися у власні військово-облікові дані та формувати неправдиві електронні документи.

    За інформацією СБУ, доступ до підробленого сервісу коштував близько 1200 гривень на місяць, а схема працювала за моделлю підписки, де користувачі отримували логін і пароль до “особистого кабінету”, який імітував функціонал державного застосунку. У цьому кабінеті, як стверджують слідчі, можна було змінювати дані про військовий облік, а також формально “вносити” інформацію про відстрочку від призову, яка в реальності не мала жодної юридичної сили, але використовувалася для створення підроблених електронних документів.

    Правоохоронці зазначають, що ключовим елементом схеми була максимальна візуальна схожість із офіційним “Резерв+”, що дозволяло вводити в оману користувачів і створювати ілюзію легітимності операцій. Надалі ці дані, за версією слідства, використовувалися деякими особами для пред’явлення під час перевірок представникам територіальних центрів комплектування та співробітникам поліції, що фактично становило спробу використання підроблених цифрових документів у правовому полі.

    За попередньою інформацією кіберпідрозділів, у системі фейкового застосунку було зареєстровано понад 4 тисячі користувачів, що свідчить про масштабність нелегальної інфраструктури та наявність стабільного попиту на подібні послуги. Слідство вважає, що організатори не лише створили технічну копію державного сервісу, але й вибудували систему регулярного доходу з абонентською платою, технічною підтримкою та оновленням функціоналу.

    Операцію з викриття та припинення діяльності угруповання провели кіберфахівці СБУ разом із Департаментом кіберполіції. Обшуки відбулися у Києві, Рівному та Черкасах, де проживали та працювали ймовірні учасники схеми. Під час слідчих дій було вилучено комп’ютерну техніку, серверне обладнання, мобільні телефони, носії інформації, а також банківські картки та SIM-картки, які можуть містити дані про фінансові операції та адміністрування сервісу. Одночасно з цим фейковий застосунок був заблокований на всіх виявлених ресурсах.

    У СБУ повідомили, що двом затриманим уже оголошено про підозру. Їм інкримінують перешкоджання законній діяльності Збройних сил України в особливий період та підроблення офіційних документів, вчинене за попередньою змовою групою осіб. Максимальна санкція за цими статтями передбачає до восьми років позбавлення волі.

    Правоохоронці наголошують, що подібні схеми становлять не лише фінансову або кіберзагрозу, а й потенційний ризик для системи військового обліку в умовах воєнного стану, оскільки можуть використовуватися для масового введення в оману громадян та підриву довіри до державних цифрових сервісів. У СБУ підкреслюють, що будь-які спроби копіювання або зламу державних застосунків з метою отримання неправомірної вигоди будуть жорстко припинятися.

    Паралельно кіберполіція нагадує, що в Україні зберігається високий рівень кіберзагроз, зокрема через фішингові атаки, розсилки фейкових повідомлень від імені державних установ та використання шкідливого програмного забезпечення для викрадення особистих даних і банківської інформації громадян.

  • Росія вже веде гібридну війну проти Польщі: польський генерал попередив про фактичний конфлікт

    Росія вже веде гібридну війну проти Польщі: польський генерал попередив про фактичний конфлікт

    Росія фактично вже веде гібридну війну проти Польщі, застосовуючи широкий спектр інструментів впливу — від кібероперацій до диверсій та інформаційного тиску. Про це заявив генерал-лейтенант польської армії Кшиштоф Кроль, коментуючи ситуацію безпеки в регіоні в інтерв’ю The New York Times. За його словами, Москва вже не просто демонструє ворожі наміри, а системно реалізує кампанію, спрямовану на підрив стабільності польської держави та всього східного флангу НАТО.

    Кшиштоф Кроль наголосив, що Росія перевіряє межі допустимого, випробовуючи реакцію як Польщі, так і її союзників. За його словами, російська сторона фактично сигналізує про стан конфлікту, який уже триває, хоча й не у формі відкритого збройного протистояння. Йдеться про гібридну війну — комплекс дій, що охоплює не лише військову сферу, а й кіберпростір, інфраструктуру, інформаційне поле та суспільство в цілому. Такий підхід дозволяє чинити постійний тиск без формального переходу до повномасштабної війни, що ускладнює відповідь з боку міжнародних структур.

    За словами генерала, Росія вже дала зрозуміти, що розглядає свої дії як частину війни проти Польщі. Він підкреслив, що мова йде не лише про потенційні загрози, а про конкретні кроки, які відбуваються у реальному часі. Одним із прикладів він назвав спробу саботажу польської залізниці. Хоча ця атака не призвела до жертв, її наслідки могли бути катастрофічними. У разі успіху могли загинути сотні людей, що поставило б перед союзниками питання про застосування механізмів колективної оборони.

    У цьому контексті Кроль звернув увагу на складність застосування статті 5 Північноатлантичного договору, яка передбачає спільну відповідь на напад на одну з країн-членів. Гібридні атаки не завжди мають ознаки прямої військової агресії, що створює правову та політичну невизначеність. Саме цим, за словами генерала, користується Росія, діючи на межі, яка не запускає автоматичну відповідь Альянсу.

    Водночас він наголосив, що пасивність у такій ситуації може мати небезпечні наслідки. Кшиштоф Кроль закликав НАТО діяти жорсткіше у відповідь на дії Росії. На його думку, необхідно розглянути можливість дзеркальної відповіді на гібридні атаки, щоб створити ефективний механізм стримування. Він підкреслив, що відсутність рішучої реакції лише заохочує подальшу ескалацію і може призвести до стратегічної поразки в довгостроковій перспективі.

    На тлі зростання загроз Польща активно посилює свою обороноздатність. Країна збільшує чисельність збройних сил, інвестує в сучасне озброєння та розвиває новітні технології, зокрема безпілотні системи. Значну увагу також приділяють кібербезпеці та захисту критичної інфраструктури, що стає одним із ключових напрямів у сучасній оборонній політиці.

    Заява польського генерала пролунала на тлі загального загострення безпекової ситуації в Європі після повномасштабного вторгнення Росії в Україну. Польща, яка є одним із ключових партнерів України та важливим логістичним центром для міжнародної допомоги, перебуває у зоні підвищеної уваги з боку Росії. У цьому контексті слова Кроля відображають ширше занепокоєння щодо зміни характеру сучасних конфліктів, де межа між миром і війною стає дедалі менш чіткою.

    Попри складність ситуації, генерал висловив переконання, що за умови належної підготовки та єдності союзників Росію можна стримати. Він підкреслив, що ключовим фактором залишається готовність НАТО адаптуватися до нових викликів і діяти не лише у традиційній військовій площині, а й у сферах, які раніше не розглядалися як поле протистояння. Таким чином, гібридна війна стає не лише викликом для окремих держав, а й тестом на ефективність системи колективної безпеки в Європі.