Позначка: кіберзлочинність

  • Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    Замість побачення — порожній рахунок: як шахраї під виглядом жінок обдурили щонайменше 80 людей

    На Львівщині правоохоронці викрили шахрайський кол-центр, учасники якого видавали себе за жінок на сайтах знайомств, використовували штучний інтелект для зміни голосу та викрадали гроші з банківських рахунків. Жертвами аферистів стали щонайменше 80 людей. Уперше в Україні організаторам повідомили про підозру за новою статтею Кримінального кодексу, яка передбачає відповідальність за створення шахрайських кол-центрів.

    Про викриття масштабної схеми 14 жовтня повідомили Національна поліція, Служба безпеки України та Львівська обласна прокуратура.

    За даними слідства, злочинний бізнес організували двоє 23-річних мешканців Стрия, які залучили до роботи 21-річного знайомого. Для діяльності кол-центру підозрювані орендували дві квартири, обладнали їх комп’ютерами та організували роботу операторів.
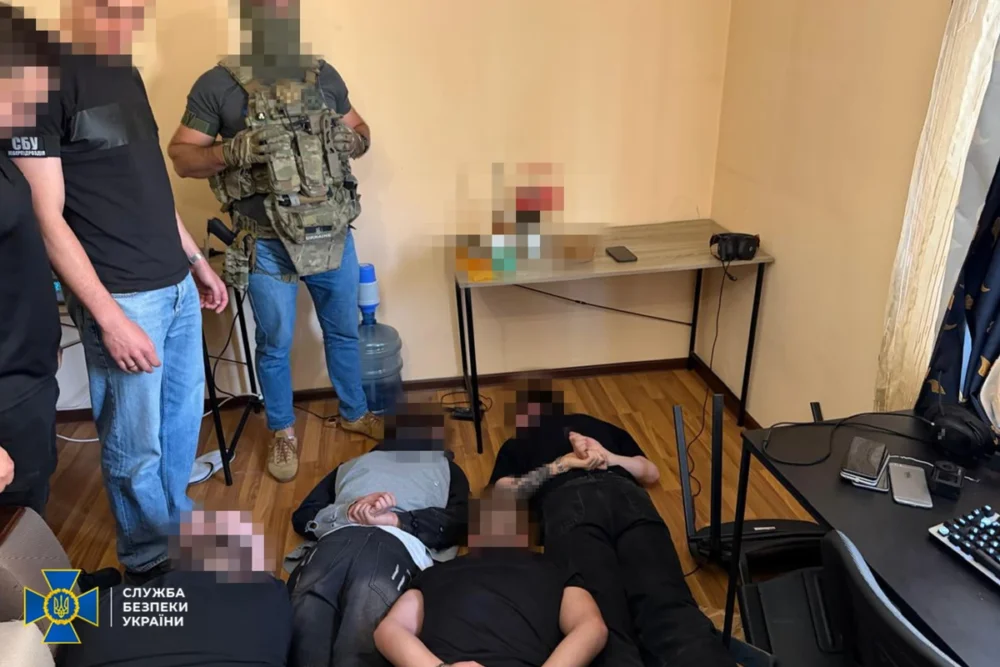
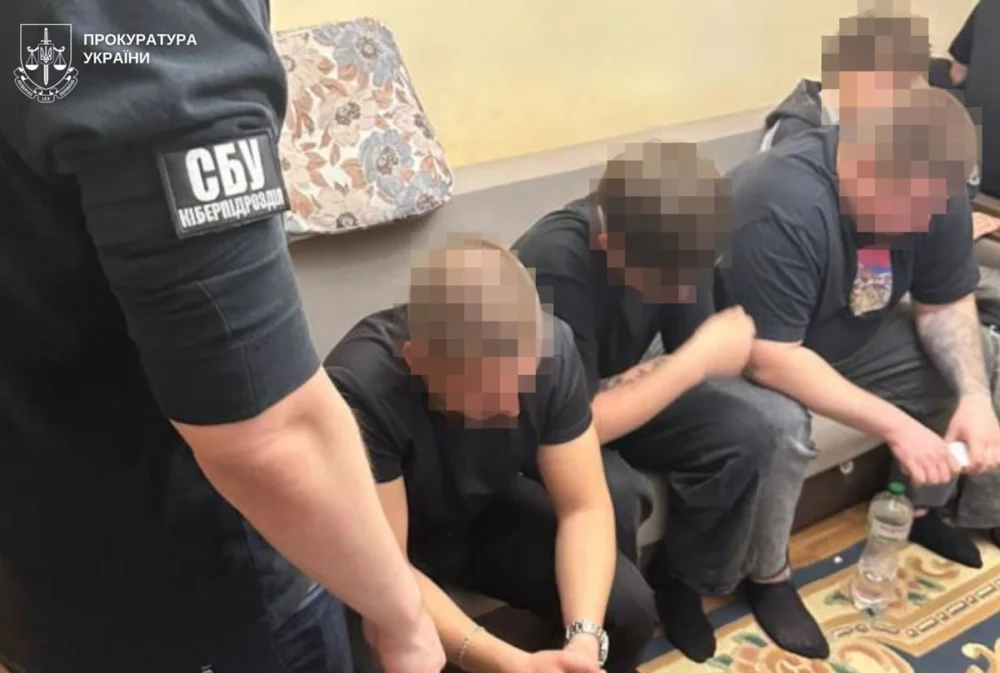
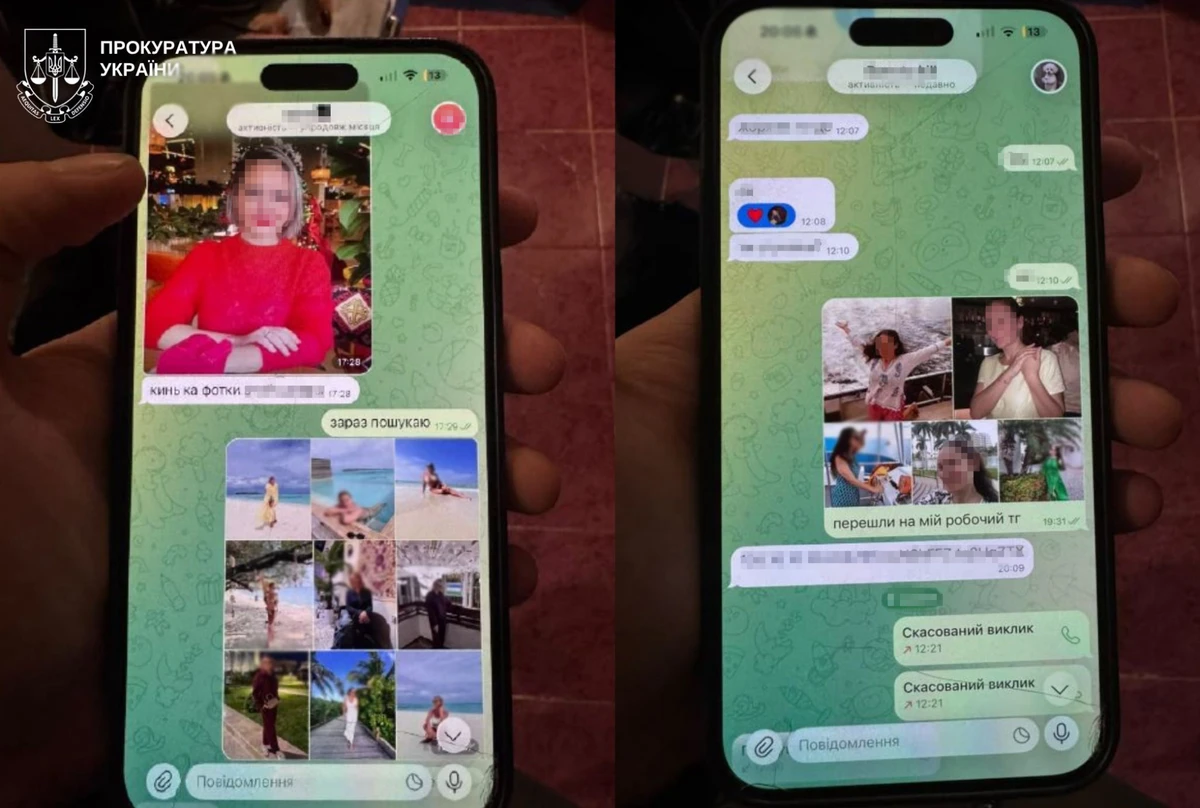
    Схема починалася з романтичного знайомства в інтернеті. Шахраї створювали фальшиві жіночі профілі на популярних дейтингових платформах і в месенджерах. Вони листувалися з чоловіками, поступово завойовували їхню довіру та імітували зацікавленість у стосунках.

    Щоб зробити обман переконливішим, учасники групи використовували спеціальне програмне забезпечення на основі штучного інтелекту, яке змінювало чоловічий голос на жіночий безпосередньо під час розмови.

    Після встановлення довірливого спілкування співрозмовникам надсилали нібито особисті фотографії. Насправді файли містили приховане шкідливе програмне забезпечення, призначене для дистанційного керування пристроями.

    Коли чоловіки повідомляли, що фотографії не відкриваються, їх переконували увімкнути демонстрацію екрана та змінити певні налаштування смартфона. Таким чином зловмисники, за версією слідства, отримували конфіденційну інформацію, паролі та можливість доступу до банківських застосунків.

    Після цього гроші з рахунків потерпілих переводили на підконтрольні реквізити.

    Шахрайський бізнес мав чітку фінансову систему. Безпосередні виконавці отримували 15% викрадених коштів як заробітну плату, тоді як 85% залишали організаторам. Частину грошей конвертували в криптовалюту, а також переводили в готівку через нелегальний пункт обміну валют.

    За попередньою інформацією правоохоронців, постраждали щонайменше 50 громадян України та 30 іноземців, зокрема з Польщі, Німеччини й Грузії.

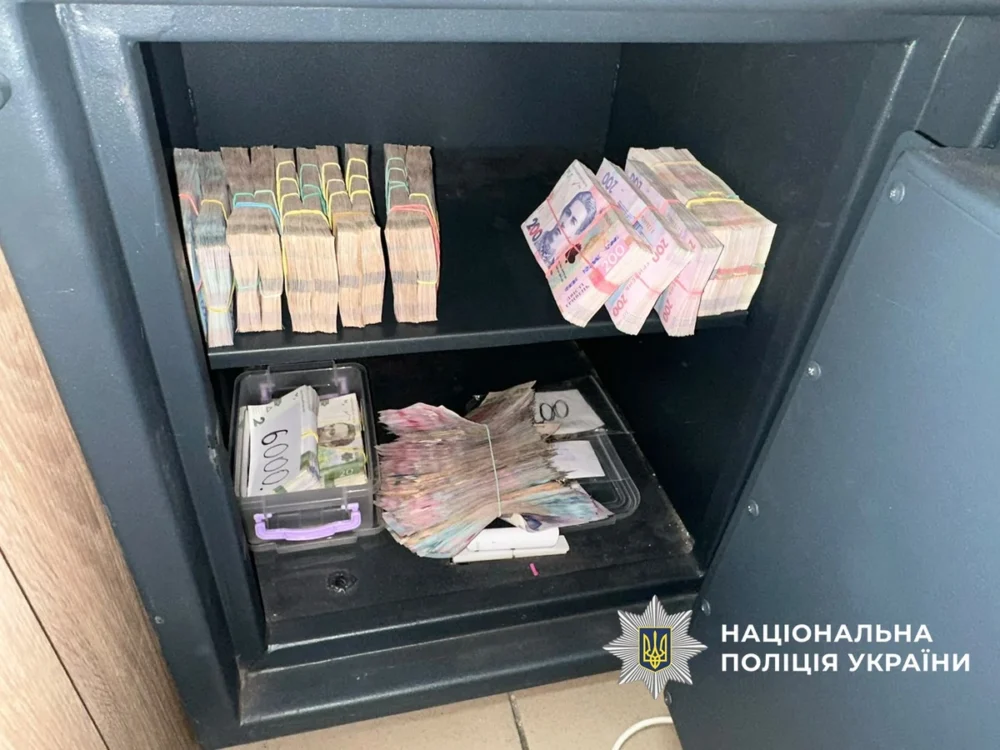
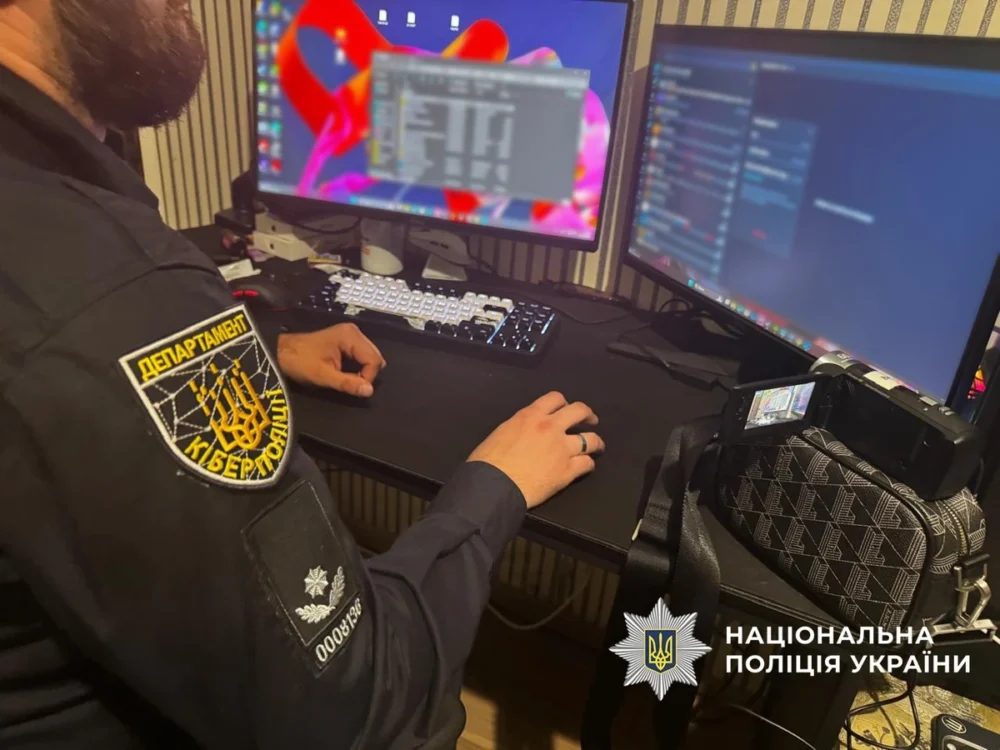
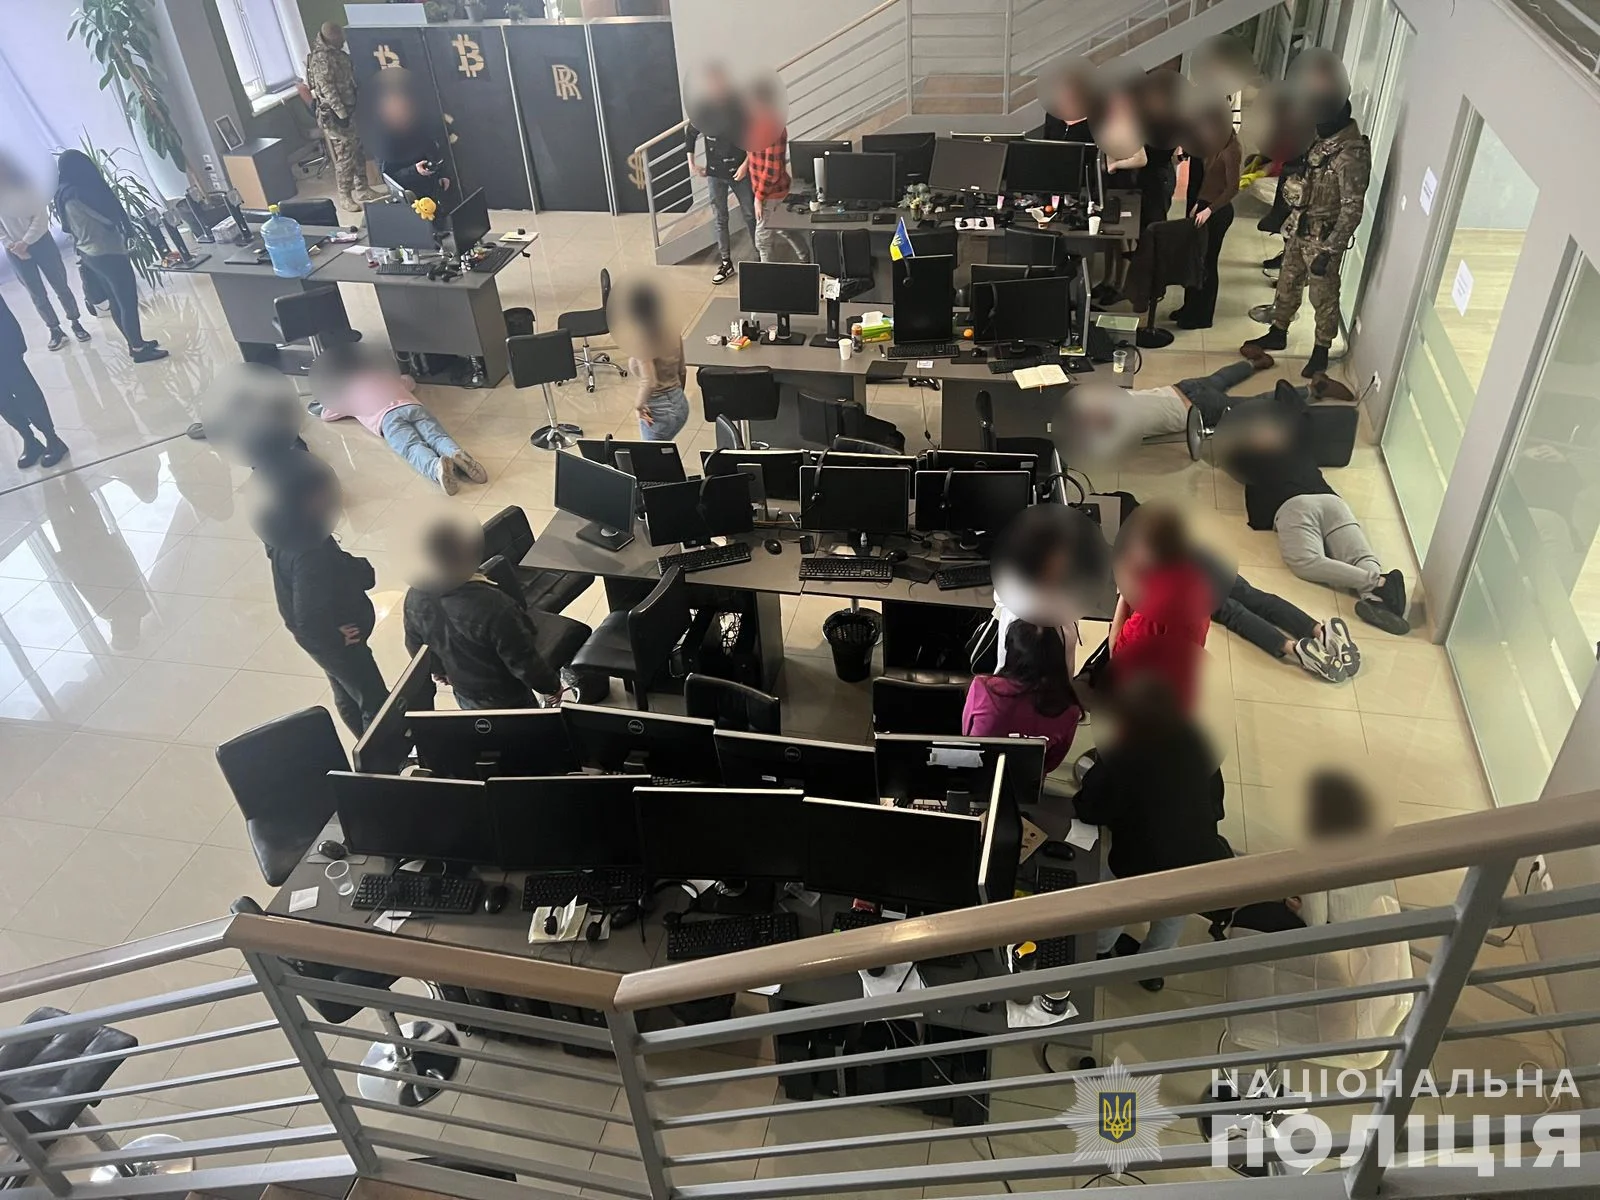
    Під час спецоперації правоохоронці провели дев’ять обшуків. Вилучили комп’ютерну техніку, десятки телефонів, SIM-картки, банківські картки, криптогаманець і документацію. Також виявили понад 1,2 млн гривень готівкою та іноземну валюту на суму понад 800 тисяч гривень в еквіваленті.

    Трьох чоловіків затримали. Їм повідомили про підозру за статтями щодо шахрайства, несанкціонованого втручання в інформаційні системи та створення електронно-комунікаційної шахрайської організованої групи.

    Особливість цієї справи — перше застосування нової статті 255-4 Кримінального кодексу України. Вона набула чинності у вересні 2026 року після ухвалення законодавчих змін щодо боротьби із шахрайськими кол-центрами.

    Залежно від доведених обставин та кваліфікації злочинів підозрюваним загрожує до 15 років позбавлення волі.

    Раніше «Ненька інфо» повідомляла про ухвалення Верховною Радою спеціального закону щодо кримінальної відповідальності за діяльність шахрайських кол-центрів. Нові норми передбачають покарання не лише для організаторів, а й для осіб, які свідомо беруть участь у таких схемах або сприяють їхній роботі.

    Правоохоронці продовжують розслідування, встановлюють інших можливих учасників схеми та повний розмір завданих збитків. Затримані вважаються невинуватими, доки їхню провину не доведе суд.
  • Після скандалу з «кришуванням» кол-центрів: Ковальський ліквідував кіберуправління Офісу генпрокурора

    Після скандалу з «кришуванням» кол-центрів: Ковальський ліквідував кіберуправління Офісу генпрокурора

    В Офісі генерального прокурора України розпочали масштабну кадрову та структурну реорганізацію після резонансної операції НАБУ і САП «Карфаген», пов’язаної з імовірним прикриттям шахрайських кол-центрів. Виконувач обов’язків генерального прокурора Антон Ковальський повідомив про ліквідацію управління протидії кримінальним правопорушенням у сфері кібербезпеки, зміну керівництва кількох департаментів та звільнення працівників прокуратури, яких згадували в антикорупційному розслідуванні.

    Про це повідомили «Українські Новини» з посиланням на заяву Антона Ковальського. Додаткові подробиці кадрових змін оприлюднили «Українська правда» та «Інтерфакс-Україна».

    За словами Ковальського, в Офісі генпрокурора ліквідовано управління, яке спеціалізувалося на протидії кримінальним правопорушенням у сфері кібербезпеки. До напрямів його діяльності належала робота, пов’язана з незаконними кол-центрами та іншими кіберзлочинами.

    Паралельно реорганізували Департамент нагляду за додержанням законів органами, які ведуть боротьбу з організованою злочинністю, та захисту інвестицій. Напрям захисту інвестицій вирішили виокремити.

    Керівників відповідних підрозділів звільнили з посад.

    Також нових очільників отримали Департамент міжнародного співробітництва та Департамент організаційно-контрольної діяльності, правового й аналітичного забезпечення.

    Особливу увагу привертає те, що рішення ухвалили після викриття ймовірної корупційної схеми, у якій, за версією НАБУ, були задіяні працівники самого Офісу генпрокурора.

    У вересні 2026 року НАБУ та САП провели масштабну операцію «Карфаген». Детективи заявили про викриття злочинної організації, учасники якої нібито систематично отримували гроші від шахрайських кол-центрів за невтручання в їхню діяльність.

    За даними слідства, організатором угруповання був один із керівників структурних підрозділів ОГП. Він міг залучити до незаконної діяльності інших працівників прокуратури та наближених осіб.

    Антикорупційні органи стверджують, що учасники схеми не лише отримували неправомірну вигоду, а й легалізовували значні суми через нерухомість, цінне майно та банківські рахунки пов’язаних осіб.

    Зокрема, за інформацією НАБУ, понад 20 мільйонів гривень могли витратити на придбання нерухомості, коштовностей та дорогого рухомого майна. Ще понад 10 мільйонів гривень розміщували на рахунках близьких осіб під виглядом законних доходів.

    Раніше «Ненька інфо» повідомляла про скандал навколо шахрайських кол-центрів та реакцію тодішнього генпрокурора Руслана Кравченка. Він заперечував свою причетність до незаконної діяльності та оголосив про внутрішні перевірки.

    Після зміни керівництва прокуратури кадровий аудит продовжив Антон Ковальський, на якого 17 вересня президент Володимир Зеленський поклав виконання обов’язків генерального прокурора.

    За словами Ковальського, 24 прокурори вже пройшли перевірку на поліграфі. Отримані результати передали комісії, яка проводить службове розслідування.

    Крім того, з органів прокуратури звільнили вісьмох працівників, яких згадували в контексті операції «Карфаген». Семеро з них працювали безпосередньо в Офісі генерального прокурора.

    Чотирьох осіб звільнили з адміністративних посад, зокрема керівника Департаменту інформаційних технологій та начальника управління протидії кримінальним правопорушенням у сфері кібербезпеки.

    Кадрові зміни торкнулися й регіональних прокуратур.

    За інформацією Ковальського, 16 прокурорів в обласних та окружних прокуратурах звільнили з адміністративних посад. Серед них керівники Вишгородської окружної прокуратури Київської області та Вижницької окружної прокуратури Чернівецької області.

    Також видали накази щодо звільнення з керівних посад заступників очільників Хмельницької та Волинської обласних прокуратур.

    Окремо в.о. генпрокурора повідомив про кадрові рішення щодо керівництва Харківської та Волинської обласних прокуратур.

    Водночас важливо розрізняти звільнення з адміністративної посади та звільнення з органів прокуратури. Втрата керівної посади не завжди означає припинення статусу прокурора.

    Ще однією зміною стало рішення тимчасово не використовувати механізм призначення без конкурсу осіб, які раніше не працювали прокурорами.

    Таку можливість передбачають перехідні положення Закону №4555. Однак Ковальський вважає за необхідне перевірити практику її застосування та проаналізувати вже здійснені призначення.

    Попри масштабність кадрових рішень, залишається відкритим питання подальшої організації протидії кіберзлочинності в Офісі генпрокурора.

    Ліквідація окремого управління не означає автоматичного припинення розслідувань шахрайських кол-центрів. Водночас наразі офіційно не уточнено, які саме підрозділи переберуть його функції та як розподілять відповідні кримінальні провадження.

    Також немає підстав стверджувати, що всі звільнені працівники вчинили кримінальні правопорушення. Згадування в матеріалах розслідування та кадрові рішення не є доказом вини.

    Сам Антон Ковальський називає здійснені зміни лише першим етапом перезавантаження прокуратури. Надалі планують продовжити кадровий аудит, перевірку керівників і реформування внутрішніх управлінських процесів.

    Таким чином, після гучного антикорупційного розслідування Офіс генпрокурора фактично змінює структуру окремих напрямів роботи. Однак остаточні результати цих реформ залежатимуть не лише від кількості звільнень, а й від того, чи буде забезпечено ефективне розслідування корупції, кіберзлочинів та шахрайських схем.

  • Удар по глобальній кіберзлочинності: Німеччина проникла в мережу хакерського угруповання Qilin та домоглася екстрадиції його ватажка з Японії

    Удар по глобальній кіберзлочинності: Німеччина проникла в мережу хакерського угруповання Qilin та домоглася екстрадиції його ватажка з Японії

    Правоохоронні органи Німеччини провели одну з наймасштабніших спецоперацій у сфері протидії кіберзлочинності, завдавши відчутного удару по інфраструктурі транснаціонального хакерського синдикату Qilin. 28-річного громадянина Російської Федерації Володимира К., відомого в цифровому підпіллі під псевдонімом snake і визнаного одним із ватажків угруповання, було затримано на території Японії та передано німецькому правосуддю. За рівнем небезпеки та агресивності вимагання Qilin належить до провідних глобальних кіберзагроз сучасності: починаючи з 2024 року група атакувала майже 4000 комерційних підприємств і державних установ по всьому світу, вимагаючи викупів на астрономічну суму близько 3 мільярдів доларів, з яких постраждалі компанії виплатили понад 140 мільйонів.

    Успішній нейтралізації одного з лідерів синдикату передувала безпрецедентна операція кіберрозвідки, яку впродовж кількох місяців вели слідчі федеральної землі Північний Рейн-Вестфалія. Німецькі фахівці змогли таємно інфільтруватися в закриту мережу хакерів, встановити повний моніторинг цифрових слідів і відстежувати рух викрадених фінансових коштів у криптовалютах. Фахівці отримали негласний віддалений доступ до робочих комп’ютерів зловмисників і в режимі реального часу відстежували їхнє внутрішнє спілкування. Саме перехоплення приватного листування дозволило з’ясувати плани росіянина вирушити у спільну туристичну поїздку з дівчиною до Японії. Завдяки миттєвій координації дій із японськими партнерами підозрюваного затримали в Осаці, а на початку жовтня доправили під вартою до ФРН, попри те, що між державами немає формальної двосторонньої угоди про екстрадицію.

    Безпосередньою підставою для кримінального переслідування стала масштабна кібератака на велику німецьку логістичну компанію восени 2024 року, під час якої хакери заблокували корпоративні сервери та вимагали понад 165 тисяч доларів викупу. Загалом лише на території Німеччини від програм-вимагачів Qilin постраждало близько 150 організацій. Хоча слідчим вдалося ідентифікувати особи ще трьох ключових фігурантів мережі, вони продовжують переховуватися на території РФ, де традиційно користуються негласним імунітетом від переслідування за атаки проти західних цілей.

    Цей прецедент вкотре засвідчив, що кіберзлочинність стала невіддільним елементом гібридної експансії Москви проти міжнародної безпеки. В умовах повномасштабної агресії проти України кібератаки використовуються Кремлем як повноцінна зброя для дестабілізації критичної інфраструктури, енергетичних систем, банківських установ і військових ланцюгів управління — з 2022 року українські сили нейтралізували вже понад 16 тисяч ворожих кіберінцидентів. Затримання та екстрадиція впливового російського хакера продемонстрували, що транскордонна співпраця демократичних держав здатна долати складні юридичні бар’єри та притягувати організаторів цифрового терору до відповідальності навіть за межами їхніх традиційних юрисдикцій.


  • Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Шахрайські кол-центри взялися карати окремо: Рада ухвалила новий закон

    Верховна Рада 16 вересня ухвалила в цілому законопроєкт №10190, який вводить до Кримінального кодексу окрему відповідальність за електронно-комунікаційне шахрайство та діяльність організованих шахрайських кол-центрів. За документ проголосували 313 народних депутатів. На сайті парламенту законопроєкт уже має статус «закон прийнято» і готується на підпис.

    Законопроєкт був зареєстрований ще 25 жовтня 2023 року. У травні 2024-го його прийняли за основу, а 14 вересня 2026 року профільний Комітет Верховної Ради з питань правоохоронної діяльності рекомендував депутатам підтримати документ у другому читанні та в цілому. Через два дні парламент це зробив.

    Головна новація документа — поява окремого складу злочину, який стосується саме шахрайства з використанням електронних комунікацій. Кримінальний кодекс пропонується доповнити статтею 190-1 «Електронно-комунікаційне шахрайство». Під неї підпадатимуть дії, пов’язані з незаконним збиранням, зберіганням, обробкою та використанням персональних даних, банківської таємниці, реквізитів платіжних карток, кодів авторизації та іншої інформації, якщо все це використовується для заволодіння чужими грошима або майном шляхом обману чи зловживання довірою.

    Йдеться, зокрема, про добре відомі схеми, коли людині телефонують нібито від банку, правоохоронців або державної установи, переконують повідомити код із SMS, CVV-код, PIN чи інші платіжні дані, а після цього списують гроші з рахунку. До цієї ж логіки належать фішингові сайти, підроблені форми оплати, викрадення облікових даних та інші схеми, які працюють через мобільний зв’язок, месенджери, електронну пошту або інтернет.

    Окремо законопроєкт спрямований на організовані структури, які працюють за моделлю так званих шахрайських кол-центрів. Кримінальний кодекс доповнюють новими статтями 255-4 та 255-5. Перша має встановити відповідальність за створення та керівництво електронно-комунікаційною шахрайською організацією, а також участь у ній. Друга — за залучення інших людей до такої структури.

    Фактично законодавці намагаються перейти від переслідування окремого оператора, який телефонує потенційним жертвам, до відповідальності всієї вертикалі — організаторів, керівників, рекрутерів та учасників. У пояснювальних матеріалах до документа прямо згадуються схеми, де людей набирають у кол-центри, навчають сценаріїв розмов, передають їм бази персональних даних і ставлять план із залучення грошей жертв.

    Документ також охоплює ширше коло схем, ніж класичний телефонний обман. У матеріалах законопроєкту серед прикладів згадуються шахрайство через інформаційні та електронні комунікаційні системи, викрадення грошей із банківських рахунків, фішинг та окремі схеми, які можуть мати ознаки фінансових пірамід.

    Сам законопроєкт з’явився не випадково. Упродовж останніх років правоохоронці регулярно звітують про ліквідацію кол-центрів у Києві, Дніпрі, Одесі, Харкові та інших містах. Під час обшуків знаходять сотні телефонів, SIM-карт, комп’ютерів, інструкції для операторів та бази персональних даних. Однак доведення таких справ до реального ув’язнення досі залишається проблемою.

    За даними «Опендатаботу», від початку 2022 року в Україні вдалося знайти щонайменше 18 вироків у справах, пов’язаних із шахрайськими кол-центрами. У них фігурували 27 обвинувачених. Формально позбавлення волі суди призначали у 14 з 18 випадків, однак реально за ґрати потрапили засуджені лише у двох справах.

    Саме така статистика показує одну з причин, чому законодавці вирішили деталізувати Кримінальний кодекс. Раніше дії операторів та організаторів доводилося кваліфікувати за загальними статтями про шахрайство, несанкціоновані дії з інформацією, використання платіжних реквізитів або створення злочинної організації. Нова редакція має дати слідчим і прокурорам окремий інструмент саме для електронно-комунікаційних схем.

    Водночас ухвалення закону ще не означає автоматичного зникнення шахрайських кол-центрів. Ефективність нових норм залежатиме від того, наскільки правоохоронці зможуть документувати не лише сам факт дзвінків, а й структуру організації, рух грошей, роль керівників, використання викрадених баз і зв’язок між окремими учасниками.

    Не менш важливим буде міжнародний аспект. Частина українських шахрайських кол-центрів працює не лише проти громадян України. Правоохоронці раніше повідомляли про схеми, орієнтовані на жителів країн ЄС, де жертвам пропонували псевдоінвестиції, криптовалютні операції або нібито брокерські послуги. Такі провадження потребують обміну даними з іноземними банками, поліцією та фінансовими установами.

    Цікаво, що законопроєкт №10190 не пройшов парламент без зауважень. Ще на етапі першого читання Головне науково-експертне управління Верховної Ради висловлювало застереження до тексту. Під час підготовки до другого читання документ суттєво доопрацьовували, а Головне юридичне управління також зазначало, що він потребує техніко-юридичних змін. Зрештою профільний комітет 14 вересня рекомендував прийняти його в цілому з необхідним доопрацюванням.

    Окремо парламентський комітет із питань антикорупційної політики раніше дійшов висновку, що законопроєкт відповідає вимогам антикорупційного законодавства. Бюджетний комітет водночас зазначав, що документ може мати опосередкований вплив на доходи та видатки бюджету залежно від застосування передбачених санкцій.

    Після ухвалення парламентом документ має пройти стандартну процедуру підписання. Станом на 16 вересня на сайті Верховної Ради він позначений як такий, що готується на підпис. Лише після завершення цієї процедури та набрання законом чинності нові кримінально-правові норми можна буде застосовувати у провадженнях щодо діянь, вчинених після їх введення.

    Таким чином, Верховна Рада фактично вперше прописує в Кримінальному кодексі окрему модель відповідальності за організоване шахрайство через телефони, месенджери, інтернет та інші електронні канали. Якщо закон набуде чинності у нинішній редакції, правоохоронці отримають окремі статті не лише проти операторів, які безпосередньо обманюють людей, а й проти тих, хто створює такі структури, керує ними та набирає нових учасників.

    На практиці головне питання тепер полягатиме не у тому, чи є окрема стаття, а в тому, чи почнуть справи проти кол-центрів частіше закінчуватися реальними вироками. Адже нинішня статистика показує: від викриття офісу з десятками операторів до реального покарання організаторів поки що доходить лише невелика частина проваджень.

  • 610 тисяч акаунтів Roblox на продаж: трьох жителів Дрогобича судитимуть за масштабну схему

    610 тисяч акаунтів Roblox на продаж: трьох жителів Дрогобича судитимуть за масштабну схему

    На Львівщині до суду передали справу трьох мешканців Дрогобича, яких обвинувачують у незаконному заволодінні обліковими записами платформи Roblox та продажу доступу до них через російські інтернет-ресурси. За даними слідства, група отримала інформацію про понад 610 тисяч користувачів. Потенційний дохід від реалізації всього масиву викрадених акаунтів оцінюють у понад 20 мільйонів гривень, а суму коштів, які, за версією обвинувачення, були легалізовані, — майже у 2,4 мільйона гривень. Про це повідомляє Львівська обласна прокуратура.

    За версією правоохоронців, організатором схеми був 19-річний житель Дрогобича, який залучив двох 22-річних товаришів. Між учасниками розподілили обов’язки: від перевірки отриманого доступу до ігрових профілів до спілкування з покупцями та операцій із криптовалютою. Слідство описує діяльність групи як послідовний процес отримання, сортування та продажу чужих облікових записів.

    Ймовірний організатор, за матеріалами обвинувачення, координував роботу інших учасників, оплачував сервери та контролював продажі через сайт і Telegram. Він також розподіляв отримані кошти й особисто перевіряв цінність акаунтів за допомогою спеціального програмного забезпечення. Така перевірка мала допомагати визначати, які профілі можна продати дорожче через накопичені ресурси або рідкісні предмети.

    Двоє інших фігурантів, за даними слідства, займалися перевіркою облікових записів, адмініструванням сайту продажів і Telegram-каналів. До їхніх завдань також належали розміщення реклами, листування з покупцями та супровід розрахунків. Окремо правоохоронці вказують на їхню участь у зберіганні й виведенні коштів, отриманих від реалізації чужих профілів.

    Для доступу до облікових записів, як стверджує обвинувачення, використовували викрадені сесійні токени, пов’язані з cookie-файлами користувачів. За описом прокуратури, це дозволяло входити до чужих акаунтів без введення пароля. У повідомленні йдеться саме про заволодіння доступом до користувацьких профілів. Даних про злам центральної інфраструктури Roblox або викрадення загальної бази платформи в ньому немає.

    Отриману інформацію завантажували у програму, яка перевіряла, чи зберігається доступ до акаунта, та оцінювала його привабливість для продажу. Враховували наявність ігрових предметів, рідкісного спорядження та віртуальних коштів. Таким чином, профілі відбирали не лише за фактом доступності: значення мало й те, які цифрові активи накопичив їхній власник.

    За актуальним викладом матеріалів слідства, група отримувала дані користувачів у період із травня 2025 року до квітня 2026 року. Правоохоронці виявили 357 файлів зі збереженою інформацією про профілі. Загалом у справі фігурують дані понад 610 тисяч користувачів Roblox. Водночас ця кількість описує масштаб отриманого масиву інформації, а не встановлене число завершених продажів.

    Найцінніші акаунти, за версією слідства, продавали окремо за визначеною ціною. Інші могли реалізовувати гуртом або зі знижками. Для пошуку покупців використовували російські інтернет-ресурси, а оплату приймали через криптовалютні гаманці. У повідомленні згадується орієнтовна ціна близько 70 російських рублів за один обліковий запис, однак вартість профілів із цінними предметами могла визначатися окремо.

    Сума понад 20 мільйонів гривень, наведена в матеріалі, стосується потенційного доходу від продажу всіх викрадених акаунтів. Її не слід ототожнювати з уже отриманими коштами або з остаточно встановленою сумою збитків користувачам. Окремий фінансовий показник у справі — майже 2,4 мільйона гривень, які учасники, за твердженням обвинувачення, легалізували через обмін криптовалюти.

    За описом правоохоронців, отриману цифрову валюту обмінювали на гривні, після чого переказували гроші на власні рахунки. Саме ці операції стали підставою для обвинувачень у легалізації майна, одержаного злочинним шляхом. У наданому повідомленні не деталізовано, яку частину коштів отримав кожен із трьох фігурантів і скільки окремих операцій установили слідчі.

    Ймовірному організатору інкримінують організацію крадіжки, легалізації майна та несанкціонованого втручання в роботу інформаційних систем, а також незаконний збут інформації з обмеженим доступом. Двох інших учасників обвинувачують у крадіжці, легалізації майна та несанкціонованому втручанні. Одному з них додатково висунули обвинувачення в незаконному зберіганні наркотичних засобів без мети збуту. За повідомленням прокуратури, всі троє перебувають під вартою.

    Про затримання фігурантів цієї справи міжнародні видання писали ще у квітні. Зокрема, BleepingComputer 29 квітня повідомило про десять обшуків, під час яких правоохоронці вилучили готівку, мобільні телефони, стаціонарні комп’ютери, ноутбуки та інші пристрої. Нинішнє повідомлення стосується наступного етапу провадження — скерування обвинувального акта до суду. Матеріал про затримання.

    Справу мають розглянути по суті: суд оцінюватиме докази щодо отримання доступу до акаунтів, їхнього продажу та походження коштів. Відомостей про обвинувальний вирок у повідомленні немає. Тому описані дії та розподіл ролей залишаються версією сторони обвинувачення, а винуватість кожного з фігурантів має бути доведена в суді.

  • В Україні «закрили» 94 шахрайські колцентри, але індустрія не зменшується: скільки людей там можуть працювати

    В Україні «закрили» 94 шахрайські колцентри, але індустрія не зменшується: скільки людей там можуть працювати

    Українські правоохоронці звітують про масштабну боротьбу з шахрайськими колцентрами: сотні обшуків, десятки закритих офісів, вилучені мільйони доларів та підозри організаторам. Однак аналіз ринку праці свідчить, що попит на операторів, медіабаєрів та інших працівників індустрії майже не знижується. За окремими міжнародними оцінками, в Україні можуть працювати близько тисячі таких центрів із десятками тисяч співробітників.

    Правоохоронні органи повідомили про 411 обшуків та припинення роботи 94 шахрайських колцентрів. Під час операцій було виявлено 1794 робочі місця, 26 людям повідомили про підозру, а також вилучили близько 2 млн доларів готівкою. На перший погляд, масштаби операцій значні. Однак вони можуть охоплювати лише невелику частину тіньової індустрії.

    За оцінкою Global Initiative Against Transnational Organized Crime, наведеною у звіті «Kyiv Calling», в Україні може діяти близько 1000 шахрайських колцентрів, у яких працюють приблизно 60 тисяч людей. У звіті також оцінювався потенційний оборот індустрії — до 1 млрд доларів на місяць. Якщо зіставити ці цифри з результатами останньої операції правоохоронців, припинена діяльність 94 офісів становить менше десятої частини від приблизної кількості таких структур.

    Рейди вже проводили, але колцентри адаптувалися

    Масштабні операції проти шахрайських офісів в Україні відбувалися і раніше. У 2023 році правоохоронці також проводили активні рейди. На той час кількість колцентрів оцінювали приблизно у дві тисячі, а після силових операцій їхня чисельність, за оцінками дослідників, могла скоротитися приблизно на третину.

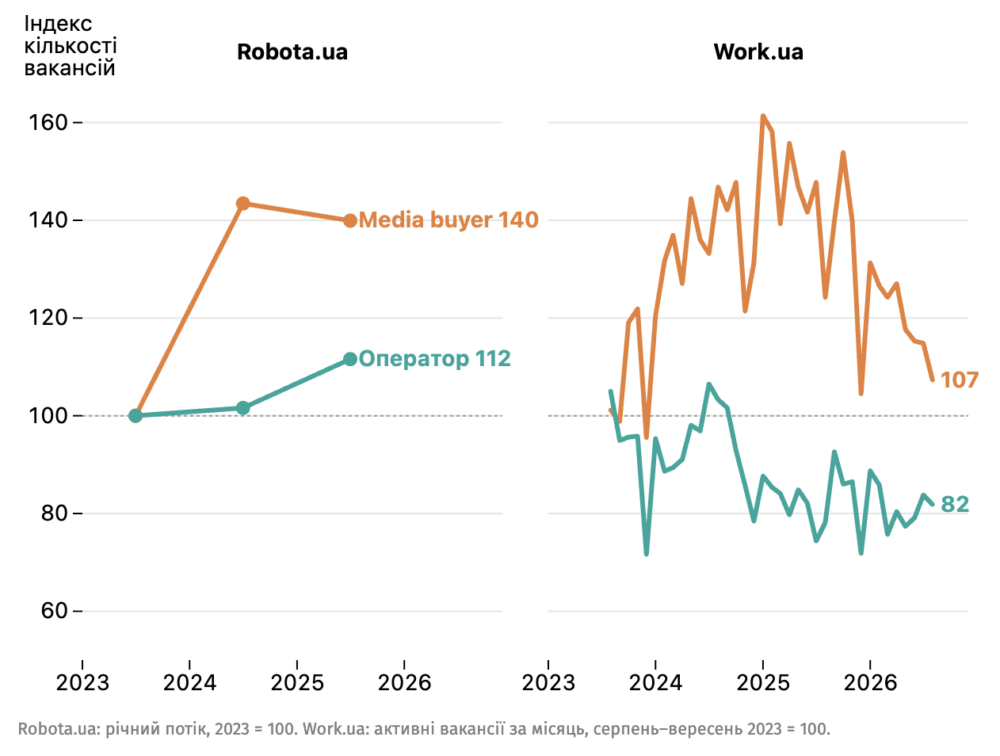
    Однак індустрія не зникла. Один із показників її життєздатності — ринок вакансій. Шахрайські офіси потребують постійного припливу нових працівників через високу плинність кадрів, тому активно шукають персонал через популярні сайти працевлаштування та соціальні мережі. Аналіз оголошень показує, що попит на працівників колцентрів після рейдів істотно не обвалився.

    Тисячі вакансій операторів та медіабаєрів

    На Work.ua влітку 2026 року одночасно було близько 1250 вакансій за п’ятьма контактними та суміжними спеціальностями: оператор, чат-менеджер, супервайзер, лідогенератор та media buyer. Це приблизно 1,4% усіх активних вакансій порталу. Для порівняння: восени 2023 року таких оголошень було близько 1380. Тобто скорочення становило лише близько 9%.

    Ще показовішими є дані Robota.ua. У 2025 році через платформу пройшло 15 991 оголошення про пошук операторів колцентру та ще 2660 вакансій media buyer. Загалом це на 12% більше, ніж у 2023 році, і приблизно на 10% більше, ніж у 2024-му.

    При цьому саме кількість вакансій медіабаєрів за кілька років зросла особливо різко — приблизно на 40%. Водночас важливо, що не кожна вакансія оператора чи спеціаліста з реклами має стосунок до шахрайства. Такі професії широко використовують і легальні компанії.

    Однак характер частини оголошень дозволяє побачити типові для ризикового сегмента напрямки.

    Крипта, Forex, казино і БАДи

    У вакансіях часто згадуються так звані «вертикалі» — конкретні напрямки роботи. Серед них:

    • криптовалюти;
    • Forex;
    • Nutra та БАДи;
    • iGaming — казино і ставки;
    • повторні продажі;
    • affiliate-маркетинг;
    • робота з рекламними акаунтами.

    Приблизно кожне п’яте проаналізоване оголошення прямо вказувало, що саме майбутній співробітник буде рекламувати або продавати. Окремо зростає попит на media buyer — спеціалістів, які закуповують рекламу у Facebook, Google та інших системах і приводять потенційного клієнта до колцентру.

    Фактично сучасний шахрайський офіс дедалі більше нагадує повноцінну маркетингову компанію: одна команда створює рекламу та шукає потенційних клієнтів, інша телефонує їм, третя займається повторними продажами та утриманням.

    Зарплати значно вищі за ринкові

    Однією з причин, чому такі структури легко знаходять працівників, можуть бути високі зарплати. Медіанна заявлена зарплата у вакансіях, де прямо простежувався ризиковий напрямок, влітку 2026 року становила близько 50 тисяч гривень.

    Це приблизно на 54% більше, ніж у середньому в інших київських вакансіях, проаналізованих у цьому сегменті. Для криптовалютного напрямку медіанна зарплата сягала вже 70 тисяч гривень. А в окремих оголошеннях, де роботодавці прямо згадували власний колцентр, кандидатам пропонували 120–130 тисяч гривень на місяць.

    Через це легальним контакт-центрам у деяких містах може бути складно конкурувати за працівників.

    Скільки справ доходить до вироків

    Ще одна проблема — відносно невелика кількість кримінальних справ, які закінчуються реальним покаранням. За десять років у Єдиному державному реєстрі судових рішень було знайдено 339 проваджень, пов’язаних із колцентрами та шахрайством.

    Майже дві третини стосувалися двох найтиповіших схем — псевдоінвестицій та імітації роботи банків. Також поширеними залишаються: фальшиві інтернет-магазини, дзвінки нібито від служби безпеки банку та схема «ваш родич потрапив у біду».

    При цьому за весь проаналізований період було лише 17 вироків щодо 37 людей. Реальне позбавлення волі отримали лише чотири особи. Це означає, що навіть за наявності сотень кримінальних проваджень ризик отримати реальний тюремний строк для учасника такого бізнесу залишається відносно невисоким.

    Чому закриття офісів не вирішує проблему

    Шахрайські колцентри залежать передусім не від конкретного приміщення, а від людей, рекламної інфраструктури, баз потенційних жертв та платіжних механізмів. Тому після закриття одного офісу команда може переїхати, змінити юридичну оболонку або перейти на інший напрямок.

    На це вказує і ситуація з вакансіями: попри регулярні повідомлення про закриття колцентрів, попит на працівників залишається приблизно на рівні кількарічної давності, а в окремих спеціальностях навіть зростає. Дослідники Global Initiative звертають увагу ще на один фактор: багато таких компаній працюють фактично відкрито та шукають співробітників через звичайні job-сайти й TikTok.

    Саме тому одним із потенційних інструментів боротьби може бути не лише закриття фізичних офісів, а й блокування каналів рекрутингу, реклами та фінансової інфраструктури. Поки ж статистика вакансій показує: після гучних рейдів українська індустрія колцентрів не демонструє ознак радикального скорочення.

  • Понад 400 обшуків і 94 ліквідовані call-центри: правоохоронці викрили масштабну мережу шахраїв

    Понад 400 обшуків і 94 ліквідовані call-центри: правоохоронці викрили масштабну мережу шахраїв

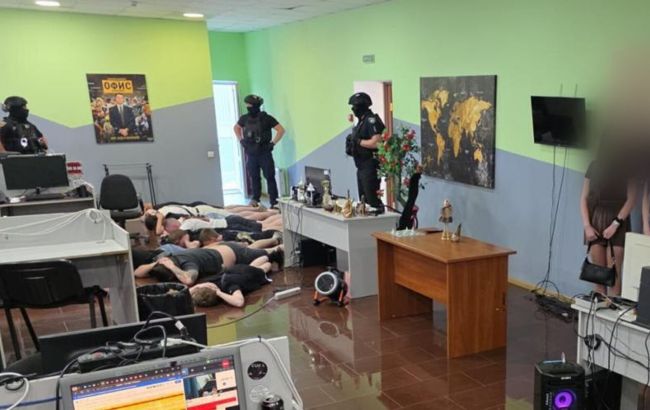
    Правоохоронці провели масштабну операцію проти шахрайських call-центрів, які виманювали гроші в українців та іноземців під приводом інвестицій, банківських операцій і повернення раніше втрачених коштів. У результаті спецоперації припинено діяльність 94 таких call-центрів, а правоохоронці провели 411 обшуків.

    Про це повідомила Національна поліція України.

    До операції були залучені співробітники Нацполіції, Служби безпеки України та Офісу Генерального прокурора. Загалом правоохоронці відпрацювали 867 адрес, за якими могла функціонувати шахрайська інфраструктура.

    Під час обшуків правоохоронці виявили 1794 повністю обладнані робочі місця. За даними слідства, вони використовувалися операторами, адміністраторами та іншими учасниками злочинних схем для масових телефонних контактів із потенційними жертвами.

    У межах проведених слідчих дій вилучили 3336 одиниць комп’ютерної техніки, 1346 мобільних телефонів, понад 5200 SIM-карток, 90 банківських карток та засоби доступу до 20 криптовалютних гаманців. Також правоохоронці вилучили 22 автомобілі.

    Окремо слідчі зафіксували значні обсяги готівки та цінностей. Йдеться приблизно про 2 мільйони доларів США, 64 тисячі євро, готівкові кошти у гривнях, кілограм банківського золота у злитках та ювелірні вироби.

    У межах розслідування вже встановлено 67 фінансових інструментів, які могли використовуватися для вчинення кримінальних правопорушень. Серед них 40 банківських карток або рахунків, 12 криптовалютних гаманців та 15 осіб, яких слідство відносить до так званих дропів.

    За даними правоохоронців, шахрайські call-центри мали розгалужену структуру та працювали за заздалегідь підготовленими сценаріями. Оператори отримували бази потенційних потерпілих, після чого телефонували їм і під різними приводами намагалися заволодіти грошима або отримати доступ до банківських рахунків.

    В одному з поширених сценаріїв зловмисники представлялися працівниками банків. Вони повідомляли людині про нібито підозрілу операцію, спробу списання коштів або загрозу блокування рахунку. Після цього жертву переконували повідомити реквізити картки, коди підтвердження або виконати певні дії у банківському застосунку.

    Інша схема була пов’язана з фіктивними інвестиціями. Оператори видавали себе за брокерів та переконували людей вкладати гроші у неіснуючі інвестиційні або криптовалютні платформи. Потерпілим могли демонструвати підроблену інформацію про нібито прибуток, щоб спонукати їх переказувати нові кошти.

    Ще одним способом обману було так зване повернення втрачених грошей. Шахраї знаходили людей, які вже стали жертвами інших афер, і пропонували їм за винагороду допомогти повернути кошти. Насправді це був лише новий етап шахрайства, під час якого з потерпілих намагалися отримати додаткові гроші або банківські дані.

    За інформацією слідства, жертв також могли переконувати оформлювати кредити, переказувати кошти на підконтрольні рахунки або встановлювати на телефони та комп’ютери програми віддаленого доступу. Такий доступ давав зловмисникам можливість контролювати пристрій потерпілого та здійснювати операції з його рахунками.

    Окремі call-центри спеціалізувалися на потенційних інвесторах. Контактні дані людей, які цікавилися інвестиціями, збирали до баз, після чого використовували для здійснення дзвінків або передавали іншим учасникам шахрайської мережі.

    Правоохоронці також виявили call-центри, які працювали з громадянами країн Європейського Союзу. Потенційним потерпілим пропонували інвестувати через фіктивні брокерські платформи, а після встановлення програм віддаленого доступу отримували можливість керувати їхніми пристроями. Викрадені кошти, за даними слідства, надалі могли переводити через криптовалютні біржі на підконтрольні рахунки та електронні гаманці.

    Серед виявлених схем була й діяльність із продажу біологічно активних добавок. Оператори пропонували їх громадянам як засоби для лікування різних захворювань, хоча такі товари не мали відповідного медичного призначення.

    Наразі 26 фігурантам уже повідомили про підозру. Правоохоронці продовжують аналізувати вилучену техніку, банківські операції та криптовалютні транзакції. Також встановлюються організатори схем, інші учасники мережі, потерпілі та остаточний розмір завданих збитків.

    Дії фігурантів кваліфікують, зокрема, як шахрайство та легалізацію майна, одержаного злочинним шляхом. Залежно від обставин і доведених епізодів фігурантам може загрожувати до 12 років позбавлення волі з конфіскацією майна.

    Таким чином, правоохоронці заявляють про масштабне викриття інфраструктури, яка могла системно виманювати кошти у громадян за допомогою телефонного шахрайства, фіктивних інвестицій та незаконного отримання доступу до банківських рахунків.

  • ФБР налагоджує співпрацю з Китаєм і Росією: Reuters розкрило нові деталі

    ФБР налагоджує співпрацю з Китаєм і Росією: Reuters розкрило нові деталі

    Федеральне бюро розслідувань США розширює взаємодію з правоохоронними органами Китаю та Росії для боротьби з транснаціональною злочинністю. Водночас така зміна підходу викликала занепокоєння серед колишніх американських співробітників спецслужб, які вбачають у ній потенційні ризики для національної безпеки.

    Про це повідомляє Reuters.

    За даними агентства, директор ФБР Каш Патель заявив, що протягом останнього року американське відомство встановило нові канали співпраці з правоохоронцями Китаю та Росії. За його словами, взаємодія обмежується окремими напрямками боротьби з міжнародною злочинністю.

    Йдеться, зокрема, про протидію незаконному обігу фентанілу, кіберзлочинності, фінансовому шахрайству та мережам сексуальної експлуатації дітей.

    Як зазначають у ФБР, співпраця вже вийшла за межі традиційного обміну інформацією. Зокрема, представники китайських правоохоронних органів відвідали США, агенти ФБР працювали в Китаї над окремими розслідуваннями, сторони обмінювалися оперативною інформацією, а також проводили спільні спецоперації та затримання.

    Крім того, у ФБР підтвердили, що наприкінці липня Каш Патель відвідав Пекін, а вже на жовтень заплановано його робочий візит до Росії.

    Водночас новий формат співпраці викликав критику серед колишніх співробітників американської контррозвідки. Вони вважають, що розширення контактів із Китаєм і Росією може створити додаткові можливості для збору розвідувальної інформації та становити загрозу для безпеки США.

    “Китай і Росія — наші вороги, і крапка… Вони активно намагаються завдати шкоди нашій країні у фізичному, економічному та військовому плані”, — заявив колишній старший агент ФБР Джефф Крокер.

    За його словами, офіційні контакти можуть використовуватися представниками Москви та Пекіна як прикриття для діяльності, що суперечить інтересам Сполучених Штатів.

    У відповідь Каш Патель наголосив, що взаємодія має виключно вибірковий характер і не поширюється на питання національної безпеки чи розвідувальної діяльності. За його словами, співпраця з так званими “нетрадиційними партнерами” стосується лише конкретних видів транснаціональної злочинності й може застосовуватися до інших держав залежно від обставин.

    Нагадаємо, Дональд Трамп висунув кандидатуру Каша Пателя на посаду директора ФБР наприкінці 2024 року, заявивши, що той має реформувати бюро та посилити боротьбу зі злочинністю. Згодом його кандидатуру схвалив профільний комітет Сенату, після чого Сенат США остаточно затвердив Пателя на посаді директора Федерального бюро розслідувань. Наразі одним із продовжень нового курсу ФБР має стати запланований на жовтень візит Пателя до Росії.

  • “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    Розвідувальні та кібербезпекові служби країн альянсу “П’ять очей” — Австралії, США, Великої Британії, Канади та Нової Зеландії — оприлюднили рідкісну спільну заяву, в якій попередили про стрімке наближення нового покоління штучного інтелекту, здатного кардинально змінити характер кіберзагроз у світі. За оцінками спецслужб, потужні моделі ШІ, які можуть використовуватися для масштабних і складних кібератак проти державних структур, бізнесу та критичної інфраструктури, можуть з’явитися вже протягом найближчих місяців, а не років, як це прогнозувалося раніше.

    У документі наголошується, що розвиток штучного інтелекту має подвійний ефект: з одного боку, він здатен значно посилити кіберзахист, автоматизувати виявлення загроз і підвищити стійкість цифрових систем, але з іншого — він радикально збільшує швидкість, масштаб і складність атак, які можуть здійснювати як організовані кіберзлочинні угруповання, так і державні або напівдержавні актори. Саме ця подвійність, за словами авторів заяви, створює безпрецедентний рівень невизначеності для урядів і приватного сектору.

    Спецслужби підкреслюють, що сучасні прориви у сфері великих мовних моделей та автономних систем свідчать про різке зниження бар’єрів входу для кіберзлочинців. Якщо раніше для проведення складних атак були потрібні глибокі технічні знання та ресурси, то нові покоління ШІ потенційно можуть автоматизувати значну частину цього процесу, дозволяючи швидше знаходити вразливості, створювати шкідливі коди та масштабувати атаки на тисячі цілей одночасно.

    У спільній заяві прямо зазначається, що “передові моделі штучного інтелекту перевершать нинішні очікування галузі й докорінно змінять як наступальні, так і оборонні можливості в кіберпросторі”. Особливо підкреслюється, що мова йде не про довгострокову перспективу, а про дуже близький горизонт часу — “місяці”.

    У зв’язку з цим країни альянсу закликали уряди, технологічні компанії та операторів критичної інфраструктури негайно посилити системи кіберзахисту, переглянути підходи до інформаційної безпеки та підготуватися до сценаріїв, у яких атаки можуть бути більш швидкими, автоматизованими та важчими для виявлення. Також наголошується на необхідності комплексного реагування, яке має охоплювати як державний рівень, так і приватний сектор.

    Хоча у заяві не згадуються конкретні компанії або моделі штучного інтелекту, у кібербезпековій спільноті активно обговорюються останні розробки провідних лабораторій, які демонструють розширені можливості у сфері аналізу коду та пошуку вразливостей. Це викликає занепокоєння щодо можливого використання таких систем у зловмисних цілях або їхнього потрапляння до неконтрольованих середовищ.

    Експерти з національної безпеки зазначають, що ситуація ускладнюється тим, що аналогічні або навіть більш просунуті моделі можуть розроблятися не лише у відкритих комерційних лабораторіях, а й у закритих державних програмах різних країн, що робить глобальну оцінку ризиків ще складнішою.

    У контексті цього попередження згадуються і нещодавні події у сфері штучного інтелекту, коли нові моделі продемонстрували здатність до виявлення складних вразливостей у програмному забезпеченні та швидкого аналізу систем безпеки. Це лише посилило дискусію про необхідність міжнародного регулювання та контролю за розвитком таких технологій.

    Аналітики сходяться на думці, що кіберпростір входить у фазу, де темпи розвитку технологій можуть перевищити здатність державних структур адаптуватися до нових загроз. У цьому контексті найближчі місяці можуть стати критичними для формування нових правил цифрової безпеки, а також для вироблення глобальних механізмів стримування потенційно небезпечних застосувань штучного інтелекту.

    Таким чином, попередження альянсу “П’ять очей” стало одним із найсильніших сигналів останнього часу про те, що світ наближається до нового етапу кіберконфліктів, де ключову роль відіграватиме вже не лише людина, а й автономні системи штучного інтелекту.

  • Києві псевдосиловики виманили у експрем’єра майже 7 млн грн

    Києві псевдосиловики виманили у експрем’єра майже 7 млн грн

    У Києві правоохоронці викрили масштабну шахрайську схему, жертвами якої став колишній високопосадовець — експрем’єр-міністр України. Двоє зловмисників, які видавали себе за співробітників Служби безпеки України та поліції, шляхом психологічного тиску та маніпуляцій виманили у нього близько 7 мільйонів гривень заощаджень.

    Про це повідомляють Київська міська прокуратура та столична поліція. За даними джерел, йдеться про 6-го прем’єр-міністра України Валерія Пустовойтенка, який очолював уряд у 1997–1999 роках.

    Слідство встановило, що злочинна схема була ретельно спланована та реалізована у кілька етапів. Спочатку до 79-річного чоловіка зателефонував невідомий, який представився працівником СБУ. Він почав переконувати співрозмовника, що той нібито фігурує у справі про фінансування держави-агресора та причетний до закупівлі “Шахедів” для російських збройних сил. Подібні звинувачення, як встановили правоохоронці, були повністю вигаданими та використовувалися виключно для психологічного тиску.

    Згодом до розмови приєдналася ще одна особа, яка представлялася “слідчою поліції”. Обидва шахраї діяли узгоджено, імітуючи офіційне розслідування. Вони надсилали потерпілому підроблені повістки, повідомлення про нібито відкриті кримінальні провадження та вимагали “співпраці зі слідством”. У ході маніпуляцій чоловіку повідомили, що він повинен пройти “відеообшук”, аби довести свою непричетність до злочинів.

    Під час цього “обшуку” потерпілий під тиском шахраїв продемонстрував свої заощадження. Після цього зловмисники перейшли до наступного етапу — переконали його зібрати всі кошти, запакувати їх та передати “на перевірку” нібито для проведення експертизи.

    Чоловік виконав вимоги та передав невідомим біля свого будинку значну суму готівки. Загалом він віддав 110 710 доларів США, 10 200 євро, а також додаткові кошти в інших валютах, зокрема ізраїльських шекелях, британських фунтах стерлінгів та чеських кронах. За даними слідства, валюту в доларах і євро шахраї оперативно конвертували та переказали на криптовалютні рахунки організатора схеми, що ускладнило подальше відстеження коштів.

    Іншу частину грошей обміняти не вдалося — її вилучили правоохоронці під час обшуку автомобіля одного з фігурантів справи. У момент затримання також було виявлено готівку, яку підозрювані не встигли реалізувати через пункти обміну валют.

    Обох учасників схеми затримано. Їм повідомлено про підозру за ч. 5 ст. 190 Кримінального кодексу України — шахрайство, вчинене в особливо великих розмірах. Суд обрав запобіжний захід у вигляді тримання під вартою з альтернативою внесення застави у розмірі 4,9 млн грн та 3,3 млн грн відповідно.

    Наразі слідчі встановлюють усіх причетних до злочинної групи, включно з можливими організаторами та тими, хто забезпечував фінансову та технічну частину схеми, зокрема криптоперекази та підробку документів.

    Правоохоронці наголошують, що подібні схеми останнім часом стають дедалі поширенішими в Україні. Зловмисники часто представляються працівниками СБУ, Нацполіції або інших державних органів, використовуючи тему “фінансування ворога” або “перевірки коштів”, щоб змусити громадян передавати свої заощадження.

    У СБУ раніше неодноразово попереджали, що справжні співробітники спецслужби ніколи не проводять слідчі дії телефоном, не вимагають передачі готівки та не здійснюють “відеообшуків”. У разі подібних дзвінків громадян закликають негайно звертатися до правоохоронних органів.

    Цей випадок у Києві став одним із найбільших епізодів телефонного шахрайства із залученням фейкових силовиків у 2026 році та вкотре продемонстрував, що навіть досвідчені та публічні особи можуть стати жертвами добре організованих психологічних схем.